PHP高危远程代码执行漏洞CVE-2026-109618/109619爆发,全球超七成网站受影响,日本多平台紧急下线维护
SmartHey10月22日消息,两天前,代号“PHP2Shell”的两个PHP高危远程代码执行漏洞细节意外泄露。PHP官方已于今日正式公布漏洞编号:CVE-2026-109618 和 CVE-2026-109619。
安全社区将该系列漏洞命名为“PHP2Shell”——意指攻击者仅需向目标网站发送一个特制HTTP请求,即可在服务器端直接获取交互式shell权限,实现完全未授权的远程命令执行与系统控制。
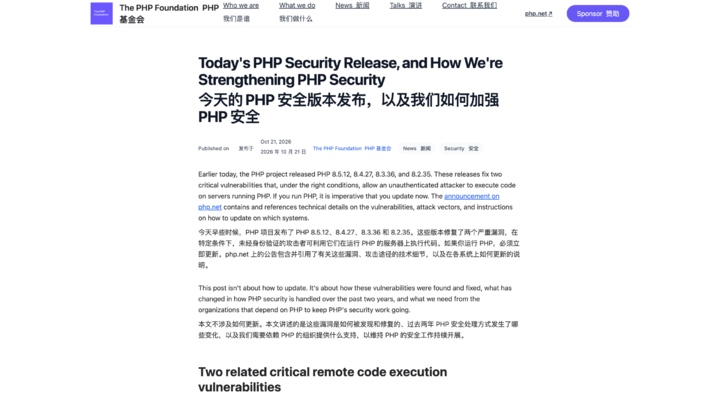
10月21日,PHP基金会紧急发布修复版本:8.5.12、8.4.27、8.3.36 和 8.2.35,全面修复包括上述漏洞在内的多个关键安全风险。所有运行PHP服务的运维团队须立即核查所用分支版本,并确认是否已应用对应安全补丁或升级至受支持版本。
经CVSS v3.1评估,两漏洞严重等级均为9.2分(满分10分),属于“严重(Critical)”级别,且无需任何身份认证即可远程利用。
当晚,参与漏洞发现的安全公司Calif误将一段真实环境利用演示视频公开发布,视频中展示了其PoC在多个生产级PHP站点上的成功执行过程。该视频迅速在主流社交平台扩散,加剧了业界对大规模攻击风险的担忧。
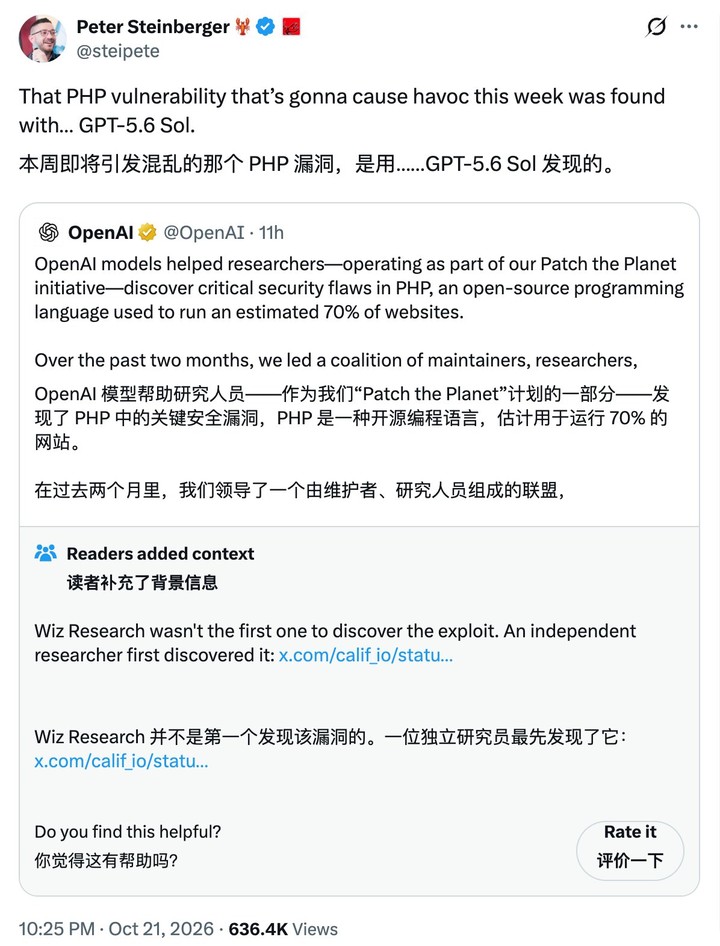
与此同时,OpenAI个人智能体研发负责人、开源项目OpenClaw创始人彼得·斯坦伯格(Peter Steinberger)透露,Calif团队在研究过程中使用了GPT-5.6 Sol模型辅助漏洞模式识别与PoC生成,并与PHP维护者及第三方安全机构协同完成验证与修复。这一案例标志着“AI辅助漏洞挖掘—人工深度验证—快速协同响应—补丁闭环落地”的新型安全响应流程首次在高影响力开源项目中成功实践。
PHP基金会后续复盘报告确认:OpenAI团队早在8月11日即独立提交了基于相同根本原因(特定序列化上下文中的反序列化逻辑缺陷)的漏洞报告,并于后续补充了多条可利用攻击路径。报告详述了从发现、复现、协作修复到信息披露全过程,亦坦承了初期协调中出现的信息同步延迟问题。
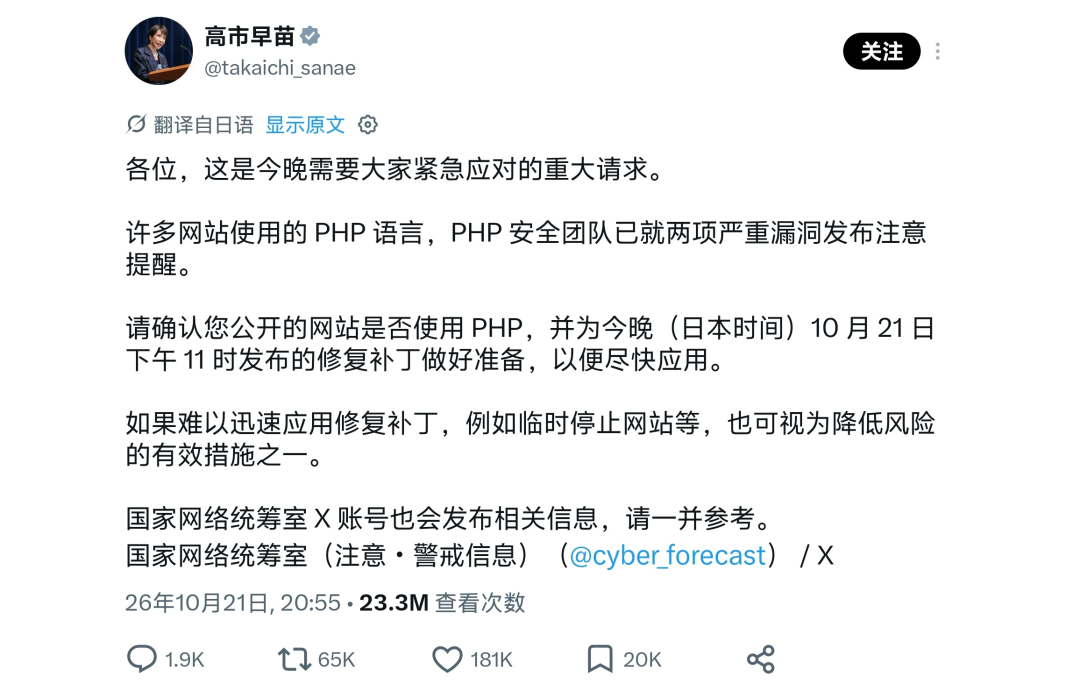
由于全球约69.3%可识别后端技术的网站依赖PHP(W3Techs数据),日本地区渗透率更高达92%,此次漏洞引发连锁反应。日本首相高市早苗通过官方渠道紧急呼吁全网管理员立即升级;pixiv、Niconico、BOOTH等头部内容平台启动紧急维护;《赛马娘》《碧蓝幻想》及任天堂部分在线服务亦宣布临时下线,升级计划尚未明确重启时间。
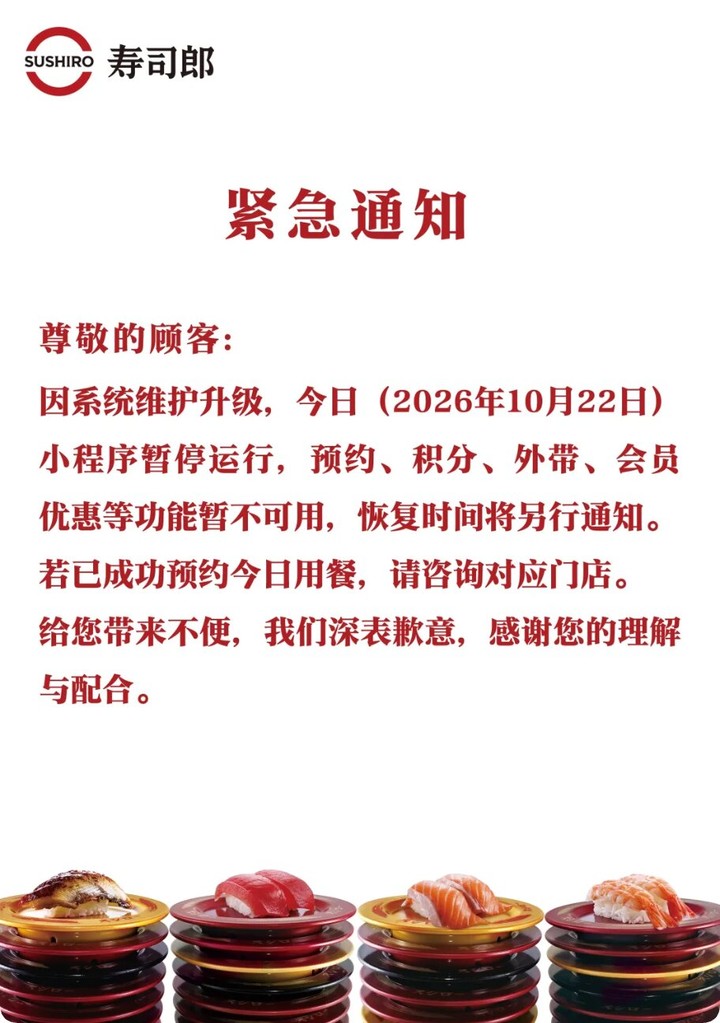
知名寿司连锁品牌“寿司郎”亦在其小程序公告中表示,因后台系统安全升级,当日全部线上服务暂停运行。
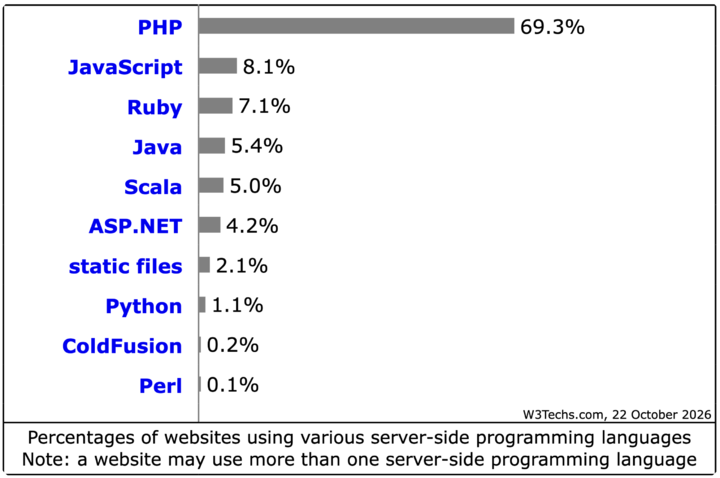
WordPress、维基百科所用MediaWiki等重量级开源项目均构建于PHP之上。W3Techs统计显示,在可识别服务端语言的网站中,PHP占比达69.3%,远超第二名JavaScript(8.1%)。
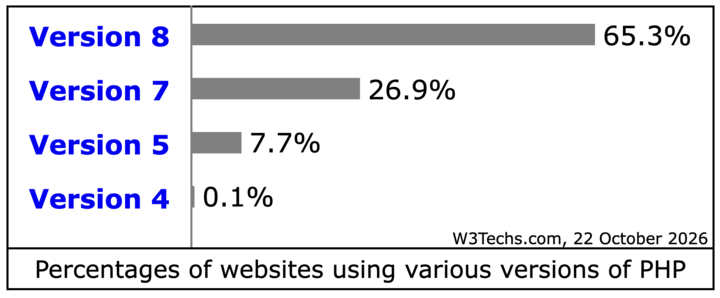
目前官方补丁仅覆盖PHP 8.2–8.5四个活跃分支。而同日W3Techs数据显示,仍有27.0%的PHP网站运行在已停止维护的PHP 7.x系列,另有7.7%仍在使用早已终止支持的PHP 5.x版本——这些系统无法获得官方修复,面临长期暴露风险。
资深计算机取证专家Hal Pomeranz指出:“本次事件的‘长尾风险’极为突出——大量嵌入式设备中的PHP组件永远不会更新;无数遗留系统已被遗忘、无人维护。这一次,脆弱节点的数量和持续时间,都将远超以往。”