OpenCode遭遇蒸馏攻击致API密钥泄露,部分用户遭未经授权扣费
SmartHey10月18日消息,开源AI编程助手OpenCode于10月17日发布公告称,当地时间10月16日发生一起安全事件,攻击者利用“蒸馏攻击”手段非法访问其正在停用的旧系统,导致部分用户存储在工作区中的第三方API密钥(如OpenAI、Anthropic及谷歌服务密钥)可能已泄露。
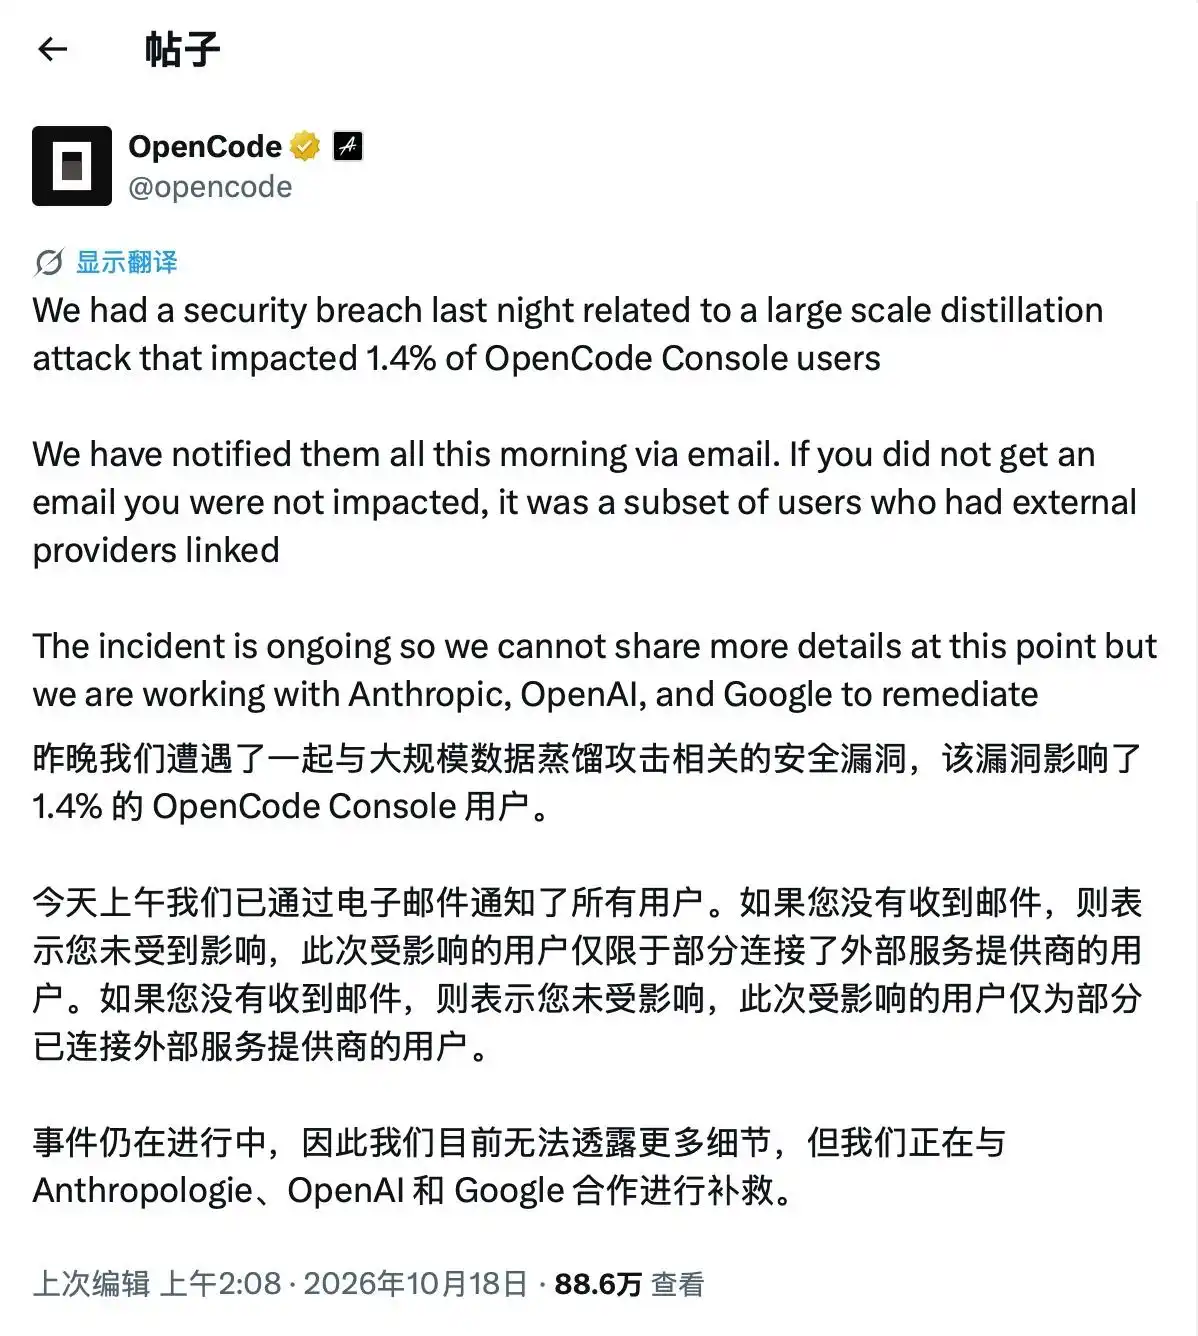
OpenCode已于当地时间10月17日向所有受影响用户发送电子邮件通知。若用户未收到相关邮件,则表明其账户未受本次事件波及;此次影响范围仅限于曾关联外部服务提供商的部分用户,占比约1.4%。
公司表示,事件仍在调查与响应中,暂无法披露具体技术细节,但已联合Anthropic、OpenAI和谷歌等合作伙伴协同开展补救工作,包括密钥轮换、访问审计及系统加固。
据多位用户分享的官方邮件内容显示,此次泄露源于一个处于下线流程中的遗留系统,该系统本应完全隔离,但因配置疏漏仍存在未授权访问入口。
OpenCode特别提醒:一旦API密钥被窃取,攻击者可冒充用户身份调用对应服务商接口,从而产生真实费用。目前已有多起用户报告异常扣费案例——一名用户称其Anthropic账户被未经授权使用,产生约400美元费用;另一名用户发现谷歌云项目因异常高频调用被标记为‘过度滥用’并遭暂停,相关费用达200欧元左右。
值得注意的是,部分用户反馈,在收到OpenCode安全通知前,已率先收到来自OpenAI和Anthropic发出的服务用量激增预警,侧面印证了密钥泄露后被快速滥用的事实。