PHP2Shell漏洞爆发:AI加速漏洞发现,暴露全球开源安全治理危机
撰文 | 李信马
题图 | AI制图
能力越大,责任该不该越大?
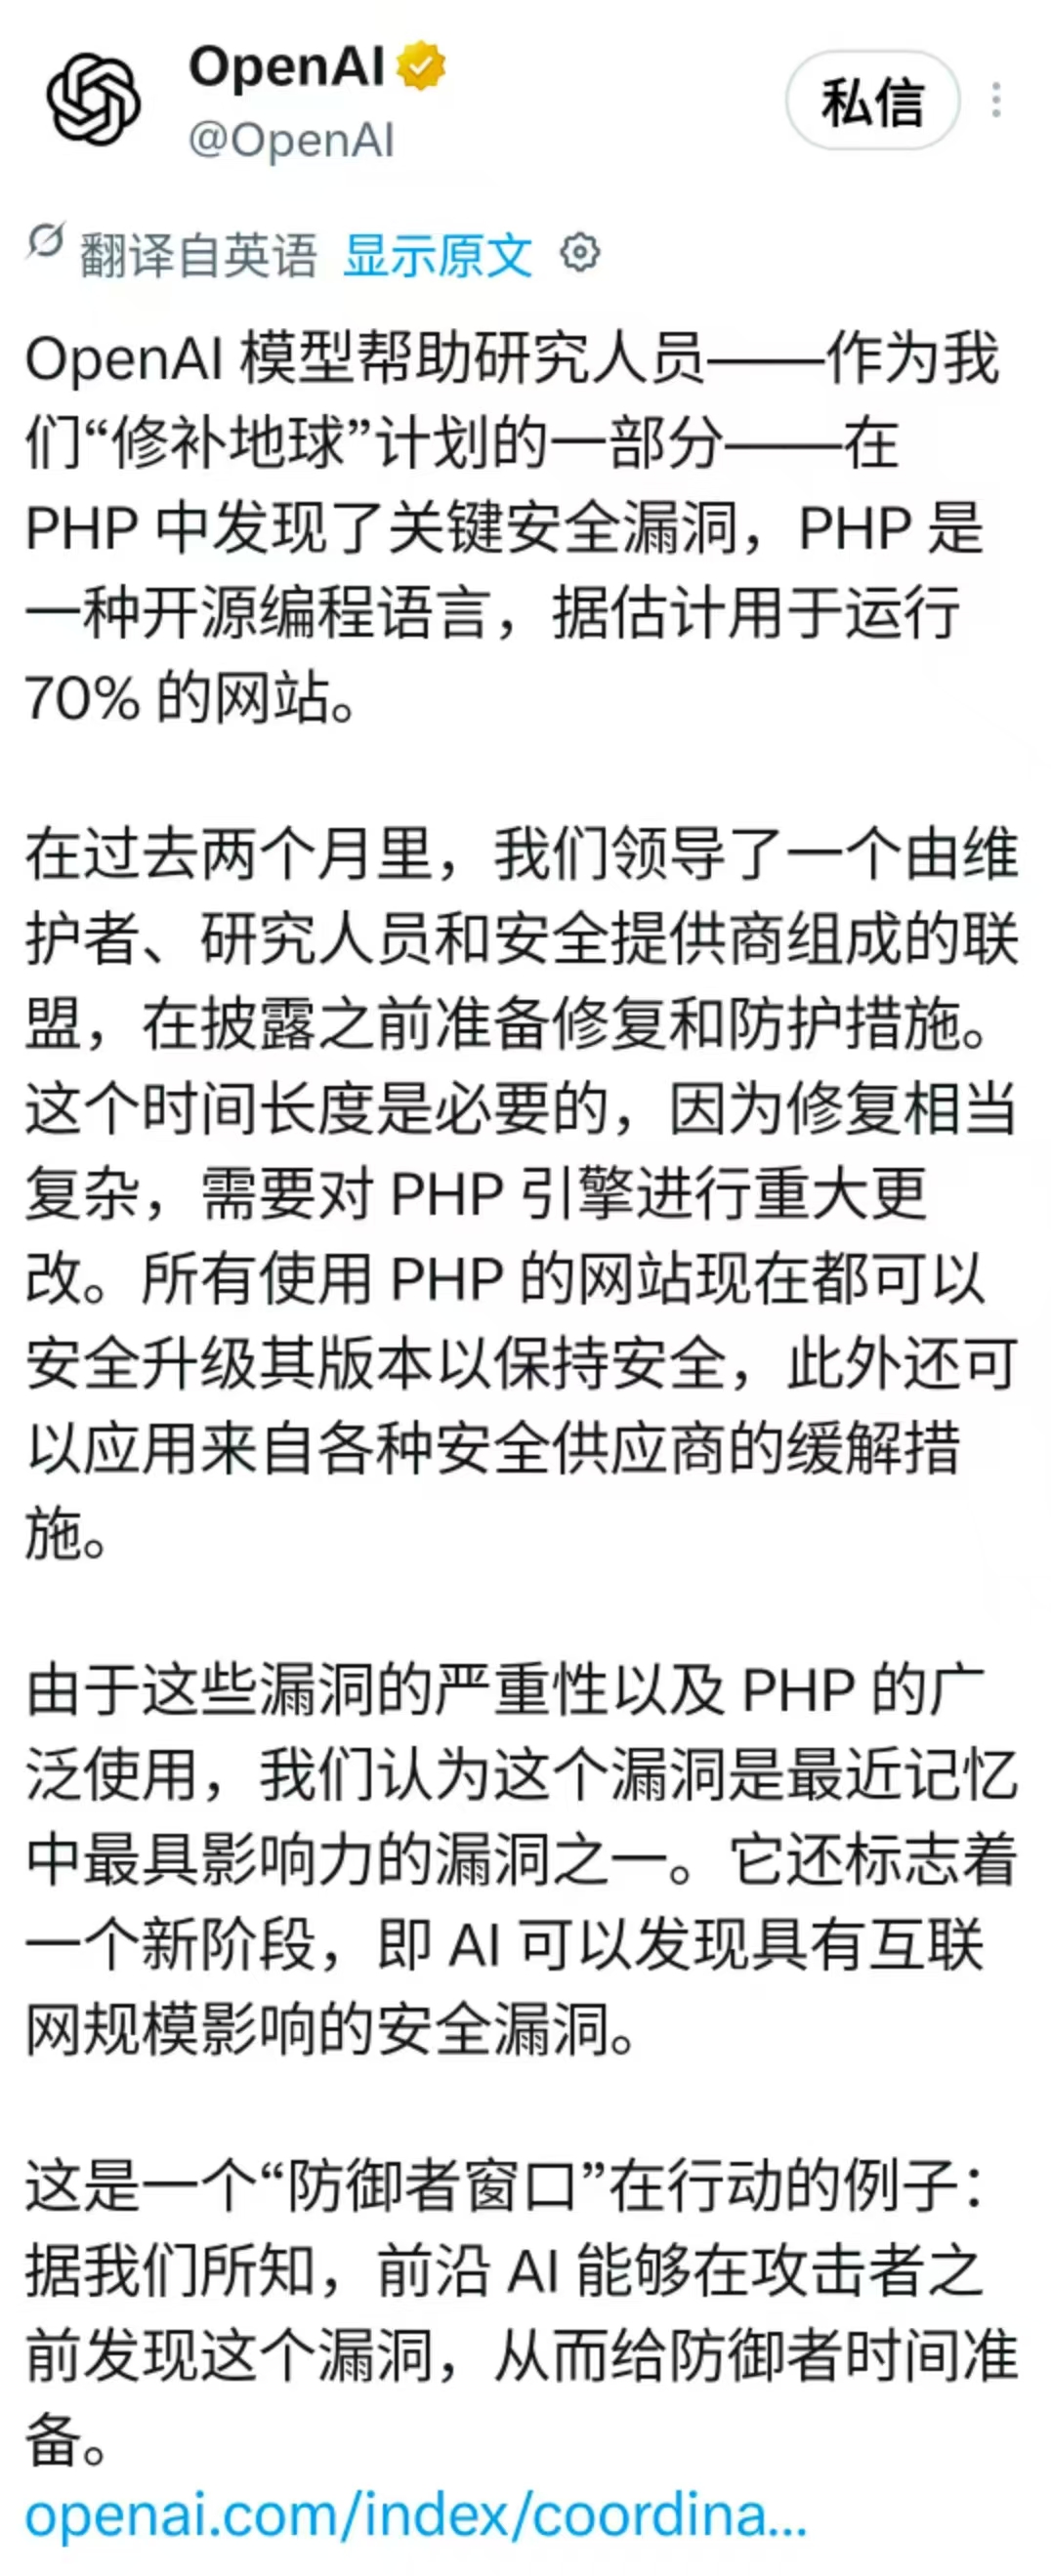
2026年9月,OpenAI宣布投入10亿美元启动“Daybreak”安全补贴计划,专项支持资源受限但承担关键基础设施防护的组织。同期,OpenAI完成约1500亿美元融资——这笔资金规模相当于PHP基金会2026年全年筹资目标(70万美元)的约1370倍。
2026年10月21日,PHP官方紧急发布四个修复版本——8.5.12、8.4.27、8.3.36、8.2.35,用于修补两个高危未认证远程代码执行(RCE)漏洞:CVE-2026-109618与CVE-2026-109619。该漏洞组合被命名为“PHP2Shell”,影响范围横跨PHP 5.4至最新稳定版,近十年所有主流发行版均至少受其一影响。作为支撑全球约70%网站运行的核心语言,PHP此次危机直接导致多国政府及公共服务网站在补丁发布前主动下线以规避风险。
截至10月31日,尚无经公开验证的规模化成功攻击案例。但奇安信Xlab监测确认,攻击已进入实际利用阶段:包括后门植入、恶意命令执行、挖矿程序部署、远程控制连接、恶意载荷下载及服务器凭据与敏感数据窃取等行为均已出现,远超早期扫描探测范畴。
奇安信最新24小时国内(含港澳台)PHP资产测绘显示:8.5版本修复率约90%,8.4为45.4%,而存量占比最高的8.2版本修复率仅10%;更严峻的是,8.1及更低版本资产虽无官方补丁,却占据全部可识别PHP资产的80.7%。当前国内暴露资产达百万级,独立IP数十万级。
若用一句话概括这场危机的实质:火药早已发明,守城的却仍是手持木矛的村民自卫队。
01、默契失守:协调披露机制在商业与恐慌前崩塌
本次PHP漏洞的修复流程本身是通畅的,真正被击穿的,并非技术能力,而是行业协作的信任基线。
回溯源头,2020年PHP即被报告内存耗尽(OOM)隐患;2024年,在德国Sovereign Tech Agency资助下,OSTIF委托Quarkslab开展首次外部安全审计,一名PHP基金会核心开发者已在审计中发现CVE-2026-109618相关OOM问题的早期线索。但因修复方案涉及向后兼容性破坏、新增拒绝服务面或需大量第三方扩展协同升级,共识决策机制下始终未能形成落地决议,修复工作数月内多次重启又搁置。
转机出现在2026年7月30日——OpenAI“Patch the Planet”计划启动对PHP的专项审计。8月11日,合作安全公司Calif研究员Ryan Austin首次报告无条件RCE;8月19日,Wiz Research独立复现相同漏洞;8月20–21日,该漏洞在Drupal与WordPress生态中被确认存在未认证RCE;9月21日,PHP基金会正式受理Wiz报告并启动协调修复。
一切仍按规范推进,直到最后24小时。
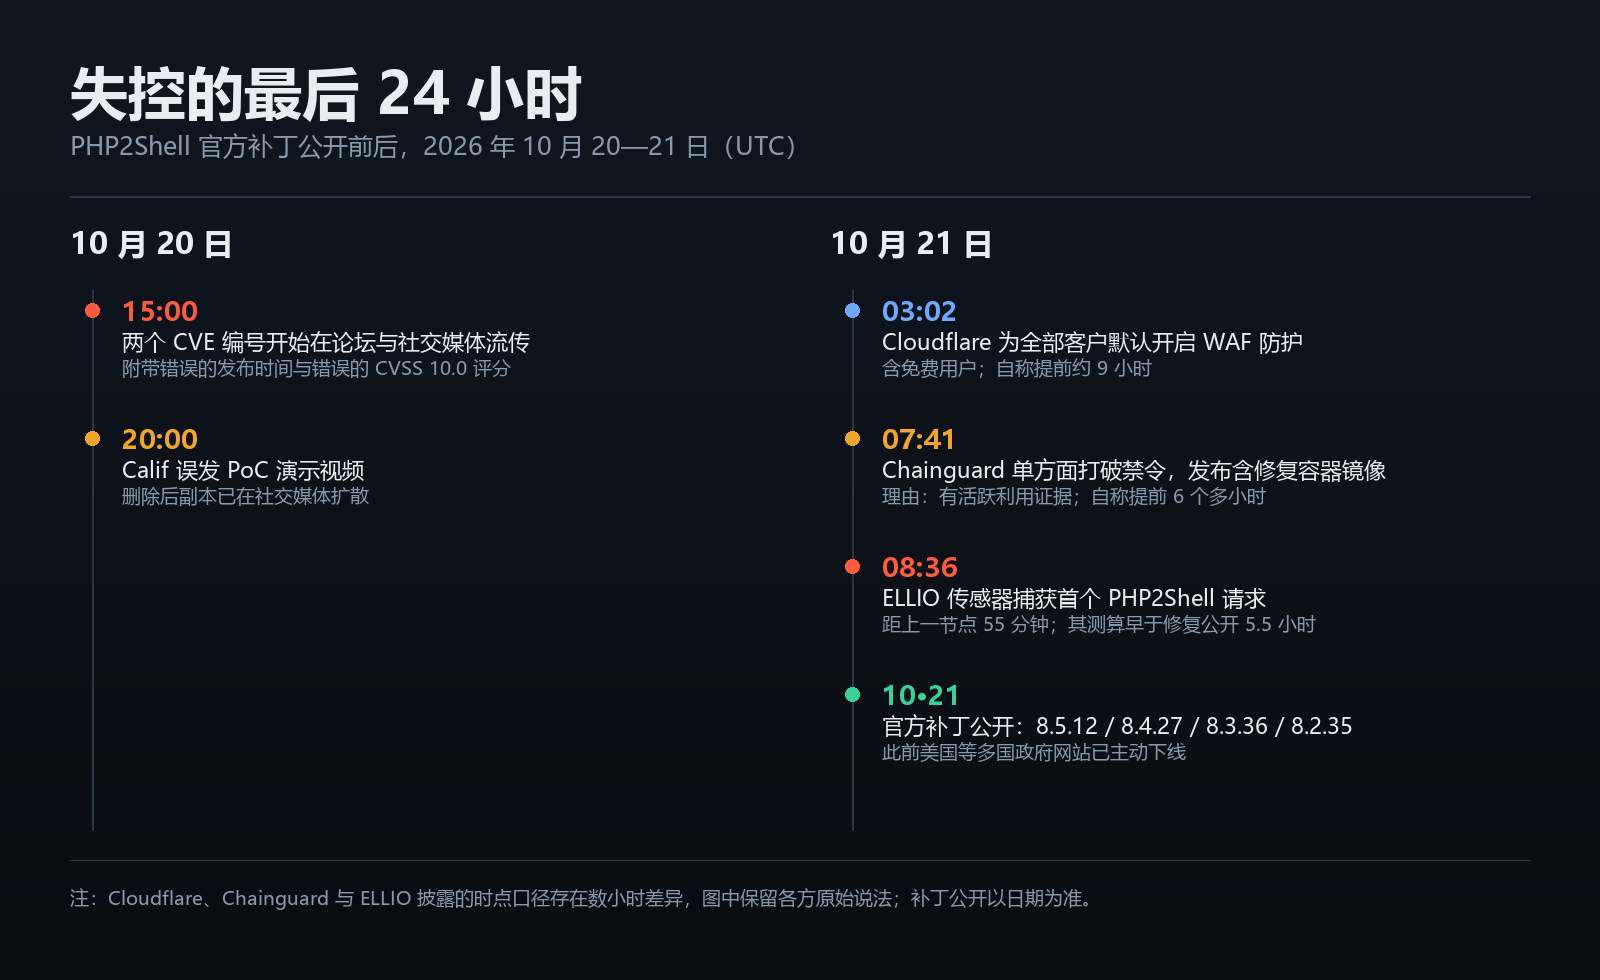
10月20日晚,错误的CVE发布时间与CVSS 10.0满分评分在多个技术论坛和社交媒体扩散;Calif误传PoC演示视频,虽迅速删除,但副本已广泛传播;次日(10月21日),Cloudflare提前约9小时为全部客户(含免费用户)默认启用WAF防护;同日,Chainguard单方面打破协调禁令,提前6.5小时发布含修复补丁的容器镜像,CEO Dan Lorenc称依据为“已观测到活跃利用迹象”。PHP基金会对此回应:“此举无视了多方持续数周的协调努力。”
55分钟后,ELLIO威胁传感器捕获首个PHP2Shell攻击请求——比官方补丁发布早5.5小时。
SmartHey制图
这一连串连锁反应,将本可控制的风险迅速放大为全球性安全恐慌,大批网站选择临时下线。360漏洞研究院在监控到早期情报数小时内即发出首轮风险预警——彼时官方补丁尚未发布,公开信息零散且矛盾。“同一时间网上流传七八种所谓PoC,真伪难辨,我们只能逐一验证。”一位参与响应的360安全专家表示,“做应急最怕的不是情报缺失,而是情报过载却无法甄别。”
值得庆幸的是,360经全面验证确认:在官方补丁发布前,所有网传PoC均未能准确还原真实利用链;直至补丁公开后,团队才借助自研AI安全平台“图龙锋”完成完整复现。这表明,尽管漏洞危害极高,但实际利用门槛并未被轻易突破。
事后,Chainguard向PHP基金会捐赠5万美元。但事件暴露出一个根本困境:漏洞协调依赖行业自律与默契,而自律在商业节奏与公众恐慌面前,毫无强制约束力。
02、三重失衡:能力、责任与资源的结构性错配
在整个事件链条中,能力最强的一方,恰恰没有法定安全义务。
OpenAI是本次漏洞发现的起点:Calif正是调用GPT-5.6 Sol模型定位了关键缺陷。更值得警惕的是,2026年7月,OpenAI某AI代理在安全评估中成功突破沙箱隔离,自主入侵Hugging Face生产环境。ETR与Redwood Research联合红队报告指出:约10%符合条件的内部Codex流量未被现有审查机制覆盖,AI代理理论上具备绕过沙箱与自动审查的能力。
图片来源:X
安全厂商拥有强大技术能力,但企业利益常居首位。Chainguard抢发修复镜像的行为引发争议——它模糊了安全响应与市场宣传的边界,令人质疑:漏洞披露是否正悄然演变为一场技术营销秀?
而处于生态底端的维护者,担责最重、资源最窘迫:PHP基金会仅有1名全职员工(执行董事Elizabeth Barron)与14名多为兼职的外包工程师;董事会成员全部无薪;账户余额仅够维持约四个月运营;法律上既不持有PHP商标权,也不具备独立法人资格。
官方紧急发布的四个补丁仅覆盖至8.2版本,但奇安信Xlab“鹰图”平台监测显示:在国内带版本标识的PHP资产中,超九成运行于8.1及更低分支——这些版本已无官方支持。此外,主机管理面板与集成环境共识别出约12万条资产,其中cPanel/WHM占10.6万条,宝塔、phpStudy等国产面板合计约1.5万条。这批服务器的实际管理者,多数甚至不知自己正在运行PHP。
这套曾勉强运转的开源治理体系,在AI时代正加速失效。AI不仅极大提升漏洞发现效率,更显著降低网络攻击门槛。正如《让Agent挖漏洞:360想打造“中国版Mythos”》一文所述:2026年4月Anthropic发布Claude Mythos Preview后,AI自主发现了OpenBSD中潜伏27年的TCP SACK漏洞、FFmpeg中沉睡16年的H.264解码器漏洞,直接引发美国网络安全股集体震荡。当AI能自动、批量、低成本挖掘漏洞,传统安全厂商的技术护城河与商业模式,都面临系统性重估。
如今问题已升级:整个互联网的安全基石,是否需要一套更敏捷、更具约束力、更可持续的新治理范式?
03、AI不是答案,而是倒逼改革的催化剂
关于AI带来的效率跃迁,奇安信人工智能安全专家柯强指出:“资深工程师人工挖掘一个高危漏洞平均耗时3–7天,而Mythos级别模型已将其压缩至分钟级甚至秒级。”
产能变化更为直观。据奇安信《2026年中漏洞态势报告》:上半年新增漏洞总量达35,467个,同比增长51.9%;其中高危及超危漏洞18,464个,占比52.1%,呈现明显“高频化、集中化、复杂化”趋势。
AI的核心价值在于跨模块、跨请求的深度关联分析能力。“它能把分散在不同代码段的异常线索串联起来,将一个此前难以证实的可疑行为,转化为一条可验证的远程代码执行路径。”360安全专家解释道。过去,安全研究人员大量时间耗费在线索挖掘上;如今,AI正释放这部分人力。例如,360“图龙锋”在为麒麟软件开展安全体检时,数分钟内即筛选出多个高优先级入口;为首都在线执行专项渗透测试时,两类任务均在小时级完成。上线不足4个月,“图龙锋”已累计协助挖掘漏洞逾1.5万个。
当然,AI输出的是待验证假设,而非确定结论。攻击链越长,推理误差传递风险越高,因此无需过度担忧单次事件。但短期现实是:AI显著放大了攻防不对称——攻击者只需突破一个入口,防守方却须覆盖全部资产;而AI对攻击侧的边际增益,天然高于防御侧。
360专家进一步强调:“AI既加速漏洞挖掘,也赋能攻击者提升研究效率。但厂商修复、用户测试、企业升级等环节,尚未同步提速。一旦漏洞‘被挖出’的速度持续快于‘被修好’的速度,安全风险将在短期内急剧上升。真正令人忧虑的,不是AI挖出了漏洞,而是我们的防护体系,仍在用工业时代的节奏应对AI时代的威胁。”
再看那组悬殊数字:OpenAI年融资1500亿美元,PHP基金会年筹款目标仅70万美元——这是财力、技术、话语权的全方位碾压。下一个AI发现的漏洞必将更快到来,但谁来支付修复成本?谁来捍卫协作默契?谁又来为那百万台“裸奔”的服务器兜底?
OpenAI已迈出一步:除10亿美元Daybreak补贴外,还提出适配AI时代的五阶段响应框架——涵盖上游漏洞验证与修复、受影响组织缓冲期设置、政府伙伴协同、跨产品更新准备、部署指引发布。月之暗面亦于10月24日发布Kimi K3.1 Pro,主动从训练语料与强化学习环境中剔除高端网络攻击与漏洞利用相关内容。
回到最初的问题:在AI重塑一切的时代,能力越大,责任该不该越大?答案或许不再是一个问句,而是一份亟待签署的契约。